この記事は 2026年11月19日 23時30分時点の公式の発表にもとづいています。(11月19日 18時30分に修正版の予告の段階で公開し、23時ごろの修正版の公開を受けて書き直しました)状況は日々変わります。最新の情報は、記事の最後に挙げた PHP 公式サイトと、PHP のセキュリティのお知らせでご確認ください。
「また PHP に脆弱性? 10月にも更新したばかりなのに」「うちのホームページは何かしないといけないの?」
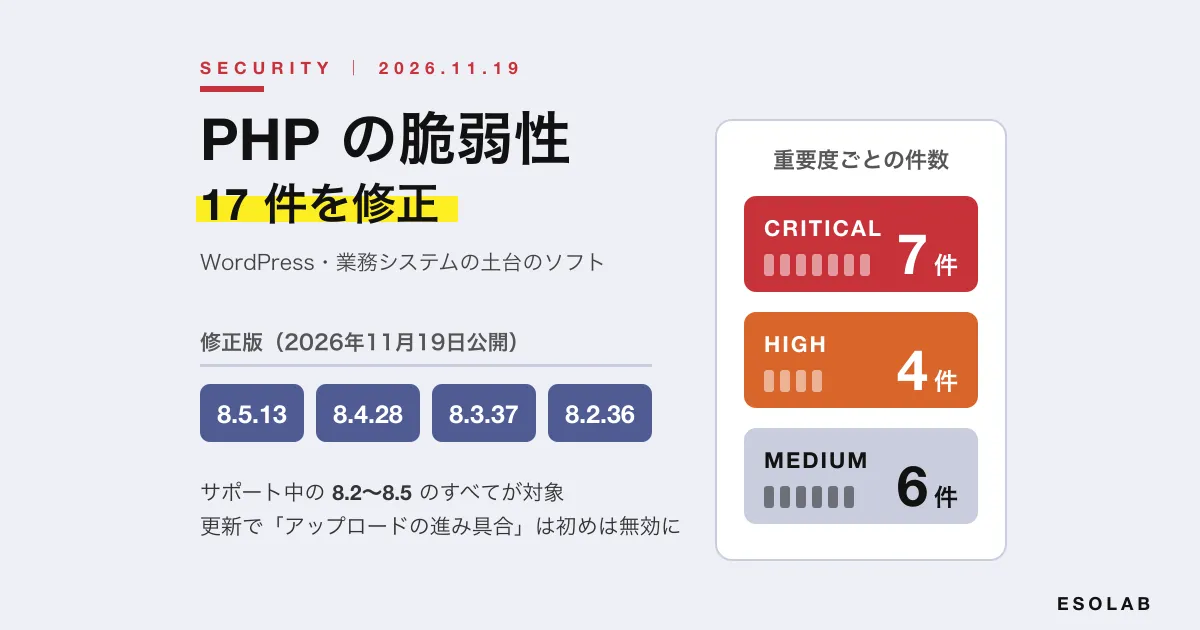
2026年11月19日(日本時間 23時ごろ)、PHP の開発元が、脆弱性(セキュリティ上の弱点)17 件を直した修正版を公開しました。サポート中のすべての版(8.2・8.3・8.4・8.5)が対象で、最も重い「CRITICAL(緊急)」が 7 件あります。条件がそろうと、遠隔からサーバーの上でプログラムを実行されるおそれがあります。
10月21日の「php2shell」(当社の解説記事)に続いて、2 か月続けての重大な修正です。WordPress で作ったホームページ、EC サイト、業務システムの多くは PHP で動いています。
この記事では、IT に詳しくない会社やお店の方に向けて、
- 今回の修正版の版番号と、17 件の内容
- 最も重い CRITICAL の 7 件が当てはまる条件
- 自社のサイトが関係するかの見分け方と、PHP の版の確かめ方
- 更新の流れと、更新で変わる設定
- すぐに更新できないときの、公式に示されている回避策
を、ホームページの制作と保守をしている立場から順番にまとめます。
まず結論
- 修正版は PHP 8.5.13・8.4.28・8.3.37・8.2.36 です。これより前の版(8.2〜8.5)は、どれかの弱点に当てはまる可能性があります
- CRITICAL の 7 件は、どれも PHP のセキュリティのお知らせで重要度の点数(CVSS v4.0)が 10 点満点の 9.2。条件がそろうと、遠隔からプログラムを実行されるおそれがあります。ただし、11月18日の予告のとおり、多くは標準とは違う設定や、特定の使い方で当てはまるものです
- とはいえ、自社のサイトが条件に当てはまるかを、利用者が見分けるのは難しいです。同じ系列の中での更新(例: 8.3.36 → 8.3.37)なので、早めに更新するのがいちばん確実です
- 共用のレンタルサーバーは、サーバー会社のお知らせを確認し、案内に従って修正版に切り替えます。VPS・自社のサーバーは、自社(または保守会社)が更新します
- 更新すると、ファイルのアップロードの進み具合を記録する機能(session upload progress)が、初めの状態で無効になります。この機能を使っているサイトは、更新のあとに動きを確かめてください
- PHP 8.1 以前は修正版が出ません。PHP 8.2 も 2026年12月31日でサポートが終わります

修正版の版番号
PHP の公式サイトのお知らせと変更履歴(ChangeLog)によると、修正版と、それぞれで直った弱点の数は次のとおりです。
使っている系列 | 修正版 | 直った弱点 | うち CRITICAL |
|---|---|---|---|
PHP 8.5 | 8.5.13 | 17 件 | 7 件 |
PHP 8.4 | 8.4.28 | 14 件 | 5 件 |
PHP 8.3 | 8.3.37 | 13 件 | 5 件 |
PHP 8.2 | 8.2.36 | 12 件 | 4 件 |
系列によって件数が違うのは、新しい系列にだけある機能の弱点があるためです(たとえば PHP 8.5 で入った機能の弱点は、8.5 だけが対象です)。
PHP の公式サイトの「サポート中の版」の一覧では、PHP 8.2 のセキュリティの修正は 2026年12月31日までです。8.2 を使っている場合は、今回の更新に加えて、8.3 以上への切り替えも計画してください。
CRITICAL の 7 件と、当てはまる条件
PHP のセキュリティのお知らせ(GitHub に公開されている「GHSA」)をもとに、専門用語を言い換えてまとめます。「回避策」は、更新するまでのつなぎとして、お知らせに書かれているものです。
弱点 | 対象の系列 | 当てはまる条件(お知らせより) | 更新までの回避策 |
|---|---|---|---|
PHP-FPM のリクエストの「すり替え」(CVE-2026-129289) | 8.2〜8.5 | Web サーバーが PHP-FPM との接続を使い回す設定(nginx の | 接続の使い回しを止める(nginx・Apache とも、使い回さないのが初めの状態) |
セッションの読み書きの形式の食い違い(CVE-2026-115560) | 8.2〜8.5 | アップロードの進み具合の記録が有効で、同じセッションを違う形式で読み書きしている場合 |
|
エラーログのタイムゾーンの情報の解放後の使用(CVE-2026-129496) | 8.2〜8.5 | PHP の起動時に設定の警告が出ていて、PHP のエラーをファイルに書き出している場合 | 起動時の警告の原因( |
セッションのファイルの書き込みの途中での中断(CVE-2026-126714) | 8.2〜8.5 | 標準のファイルのセッションで、攻撃者がセッションの中身に手を入れられ、書き込みを途中で止められる場合 |
|
マジックメソッドのバックトレースでの解放後の使用(CVE-2026-129474) | 8.5 だけ |
|
|
致命的なエラーの記録の作り直し(CVE-2026-129182) | 8.5 だけ | 特定の設定の組み合わせ(ディレクトリごとの設定でメモリーの上限や圧縮の設定を変えている)の場合 |
|
セッションの終了の処理が中断したあとの解放後の使用(CVE-2026-129481) | 8.3〜8.5 | セッションの終了の処理の途中で、アプリケーションの処理が致命的なエラーを起こす場合 | PHP-FPM で |
いくつか補足します。
- PHP-FPM のすり替え(CVE-2026-129289): お知らせでは、条件がそろうと「PHP の設定は標準のままでも、ログインなしで攻撃者のプログラムを実行できる」とされています。一方で、nginx・Apache の標準の設定(毎回接続を閉じる)では、示された攻撃は当てはまらないとも書かれています。VPS などで、速さのために接続の使い回しを有効にしている場合は要注意です
- 8.5 のバックトレースの弱点(CVE-2026-129474): お知らせでは、Laravel のファサードや Magento の一部の処理が、この弱点に届く道筋になりうる例として挙げられています(完成したサイト全体での攻撃は示されていません)。なお、PHP に付いてくる本番向けの設定ファイル(
php.ini-production)ではzend.exception_ignore_args=1になっていて、この攻撃の道筋はふさがれます - CVE-2026-115560: 10月23日に PHP 公式が「次の定期リリースで詳しく公表する」と予告していた弱点です。10月のお知らせで案内された
session.upload_progress.enabled=0は、今回のお知らせでも回避策とされています
回避策は設定を変えることでサイトの動きが変わることもあります。変える前に、どの機能を使っているかを確かめ、できれば試験用の環境で試してから本番に入れてください。基本は、修正版への更新です。

そのほかの 10 件
重要度が「HIGH(高い)」「MEDIUM(中くらい)」のものです。点数は、PHP のセキュリティのお知らせにある CVSS v4.0 です。
弱点 | 重要度 | 対象の系列 |
|---|---|---|
PHP-FPM の内部の処理で、権限を高められる(すでに PHP のプログラムを動かせる攻撃者が、多くは root の権限を得る。CVE-2026-129291) | HIGH(8.8) | 8.2〜8.5 |
悪意のあるサーバーからの応答で、PHP が外部のページを読みに行く処理が重くなる(CVE-2026-127960) | HIGH(8.7) | 8.2〜8.5 |
| HIGH(8.2) | 8.2〜8.5 |
署名付きの Phar ファイルの署名の確認をすり抜けられる(CVE-2026-128090) | HIGH(7.7) | 8.2〜8.5 |
php-cgi でのメモリーの範囲外の読み書き(PHP-FPM と Apache のモジュール版は対象外。CVE-2026-129538) | MEDIUM(6.9) | 8.2〜8.5 |
SOAP の処理の弱点 2 件(CVE-2026-15353・CVE-2026-129506) | MEDIUM(6.3) | 8.2〜8.5 |
DOM の XML の書き出しでの二重解放(CVE-2026-129501) | MEDIUM(6.3) | 8.4・8.5 |
URI の書き出しの誤り(CVE-2026-129438) | MEDIUM(6.3) | 8.5 だけ |
PHP-FPM の状態のページでのクロスサイトスクリプティング(CVE-2026-129292) | MEDIUM(5.3) | 8.2〜8.5 |
更新で変わること(アップロードの進み具合の機能)
CVE-2026-115560 のお知らせによると、今回の修正では、ファイルのアップロードの進み具合を記録する機能(`session.upload_progress.enabled`)が、初めの状態で無効になります。あわせて、この機能が有効なときは、プログラムの中でセッションの設定を変えられなくなります。
- 大きなファイルを送るときの進み具合のバーなどで、この機能を使っているサイトは、更新のあとに動きを確かめてください
- 設定ファイルで明示的に有効にしている場合は、更新後も有効のままです。お知らせでは、有効にしている場合は、同じセッションを読み書きするすべてのアプリケーションで、セッションの形式(`session.serialize_handler`)をそろえるよう求めています。使っていないなら、
session.upload_progress.enabled=0にしておくのが安全です
自社のサイトは関係ある? 見分け方
PHP で動いているか
次のようなもので作ったサイト・システムは、PHP で動いています。
- WordPress(ホームページ・ブログ・採用サイト・オウンドメディアなど)
- EC-CUBE・Welcart・Magento などのネットショップ
- Laravel・CakePHP・Symfony などで作った業務システム・予約システム・会員サイト
- Movable Type の一部、MediaWiki、Moodle、Roundcube(Web メール)など
「制作会社に WordPress で作ってもらった」という場合は、まず当てはまると考えてください。
反対に、Wix・Jimdo・STUDIO・ペライチなどのホームページ作成サービスは、サービスの運営会社が中身を管理しています。利用者が PHP を更新することはありません。
誰が更新するのか
サイトを置いている場所 | 更新する人 | やること |
|---|---|---|
共用のレンタルサーバー(エックスサーバー・さくらのレンタルサーバ・ロリポップ!・ConoHa WING など) | サーバー会社が修正版を用意し、利用者が管理画面で切り替えることが多い | サーバー会社のお知らせを確認し、修正版が使えるようになったら切り替える |
ホームページ作成サービス | サービスの運営会社 | 基本的にやることはない |
VPS・クラウド・自社のサーバー | 自社(または保守会社) | OS のパッケージや PHP を、修正版に更新する |
レンタルサーバーでは、サーバー会社によって、自動で修正が当たる場合と、管理画面で版を切り替える必要がある場合があります。10月の php2shell のときも、各社の対応はまちまちでした。契約しているサーバー会社のお知らせ・メールを確認してください。

PHP の版の確かめ方
WordPress の管理画面で
WordPress の管理画面の「ツール → サイトヘルス → 情報 → サーバー」に、PHP のバージョンが出ています。
レンタルサーバーの管理画面で
サーバーの管理画面に「PHP バージョン設定」「PHP Ver.切替」などのメニューがあります。ドメインごとに設定が違うことがあるので、運用しているサイトをすべて確認してください。
VPS・自社のサーバーで
サーバーにログインできる担当者が、php -v で確認できます。Ubuntu・Debian などの OS のパッケージで PHP を入れている場合は、OS の配布元が、版番号を変えずに修正だけを取り込むことがあります。この場合は、版番号ではなく、OS のセキュリティ情報で CVE の番号ごとに「修正済み」かを確かめる必要があります。
表示された版が、8.5.13・8.4.28・8.3.37・8.2.36 以上なら修正済みです(OS のパッケージは上のとおり、OS のセキュリティ情報で確認)。
更新の流れ
- サイトの一覧を作る: 会社で運用しているホームページ・ネットショップ・業務システムを書き出し、それぞれ PHP で動いているか、どこに置いているか、PHP の版を確かめます
- 更新する人を決める: レンタルサーバーなら自社の担当者、VPS なら保守会社など、誰がいつ更新するかを決めます。制作会社や保守会社に任せている場合は、対応の予定を問い合わせます
- バックアップを取る: サイトのファイルとデータベースのバックアップを取ります。VPS・クラウドなら、サーバーのスナップショット(まるごとの控え)も取れると安心です
- 更新する: レンタルサーバーは、サーバー会社が修正版を用意したら管理画面で切り替えます(自動で当たる場合もあります)。VPS・自社のサーバーで OS のパッケージを使っている場合は、OS の配布元の修正が出たら更新します。PHP を自分で入れている場合は、公式の修正版に更新します。どちらも、PHP-FPM や Web サーバーの再起動で、新しいプログラムに入れ替わったことを確かめます
- 動きを確かめる: トップページ・お問い合わせフォーム・管理画面、ネットショップなら購入の手続き、ファイルのアップロードを使うページを開いて確かめます
同じ系列の中での更新は、サイトの動きが変わることは少ない更新です。ただ、今回は上の「アップロードの進み具合の機能」の変更があるので、念のため確かめてください。
サイトの URL と、わかる範囲でサーバーの種類(レンタルサーバー名など)を書き添えてください
PHP 8.1 以前を使っている場合
PHP 8.1 以前は、PHP の開発元からの修正版が出ません。CVE-2026-115560 のお知らせでは、アップロードの進み具合の機能は PHP 5.4.0 からあるため、サポートが終わった古い版も当てはまる可能性があるとされています。10月の php2shell のときも、PHP 公式は「8.1 以前には PHP の開発元からの更新はない。一部の配布元や長期サポートの事業者が修正を取り込んだ版を出しているので、そちらに確認を」と案内していました。
古い PHP を使い続けている理由の多くは、「新しい PHP にするとサイトが動かなくなる」というものです。古いテーマやプラグイン、古い作りの業務システムは、新しい PHP に合わせた手直しが必要なことがあります。
脆弱性のたびに綱渡りをするより、サポートされている PHP(8.3 以上)で動くように手直しするのが根本的な対策です。PHP 8.2 も 2026年12月31日でサポートが終わるので、8.2 を使っている場合もあわせて計画を立てましょう。詳しくは「PHP 8.2 のサポート終了」の記事をご覧ください。
「もう攻撃されているかもしれない」と思ったら
11月19日 23時30分時点で、今回の脆弱性が実際に攻撃に使われたという公式の情報は見当たりません。ただ、10月の php2shell では公開直後から攻撃が観測されました。今回のお知らせにも、攻撃の手順の説明が含まれているものがあります。10月の件で更新が遅れたサイトは、次のような兆候がないかもあわせて確認してください。
- 見覚えのないファイル(特に
.phpのファイル)が、サーバーに増えている - サイトを開くと別のサイトに飛ばされる、検索結果に身に覚えのないページが出る
- WordPress の管理者のユーザーが増えている
- サーバーの負荷や、送っていないメールの量が急に増えた
心当たりがある場合は、PHP を更新するだけでは足りません。改ざんの確かめ方は「ホームページの改ざん・Web スキミング」の記事も参考にしてください。サイトの外から見える設定の弱点は、当社の無料ツール「Web サイト セキュリティ簡易診断」でも確かめられます。
当社でお手伝いできること
株式会社Esolab は、大阪の WEB 制作会社として、ホームページの制作だけでなく、公開したあとの保守もお受けしています。今回の件では、次のことをお手伝いできます。
- 今の状態の確認: サイトがどこで動いているか、PHP の版、更新の方法(管理画面での切り替えか、OS のパッケージか)、CRITICAL の弱点に関わる設定を確かめます
- 更新の代行: バックアップを取ってから修正版に更新し、表示・フォーム・管理画面・アップロードの動きを確かめます
- 回避策: すぐに更新できない場合に、公式に示された設定の変更が使えるかを判断し、必要なら設定します
- 古い PHP からの移行: テーマ・プラグイン・業務システムを手直しして、サポートされている PHP で動くようにします(WEB制作・システム開発)
- これからの保守: 今回のような発表があったときに、すぐに確認と更新ができる体制を作ります
ほかの会社が作ったサイトの保守もお受けしています。料金は、サイトとサーバーの構成によって変わるためお見積もりです。「うちのサイトがどこで動いているか分からない」という段階でも、お気軽にご相談ください。
あわせて、Web サーバーのソフト nginx にも 11月18日に修正が出ています。VPS で nginx を使っている場合は「nginx の脆弱性」の記事もご覧ください。
他社が作ったサイトの保守もお受けしています
よくある質問
Q. 10月に PHP を更新したばかりです。また更新が必要ですか?
はい。10月の修正版(8.5.12・8.4.27・8.3.36・8.2.35)は、10月の弱点を直したものです。今回の 17 件は別の弱点なので、8.5.13・8.4.28・8.3.37・8.2.36 にもう一度更新する必要があります。今回の弱点には、10月の弱点(CVE-2026-109619)の直しきれていなかった部分も含まれています。
Q. レンタルサーバーを使っています。自分で何かする必要はありますか?
サーバー会社によります。修正が自動で当たる場合もあれば、管理画面で版を切り替える必要がある場合もあります。サーバー会社のお知らせやメールを確認してください。複数のサイトを運用している場合は、サイトごとに設定が違うことがあるので、すべて確かめてください。
Q. 「標準とは違う設定でないと当てはまらない」なら、急がなくてもいいですか?
自社のサイトが条件に当てはまるかは、サーバー会社の設定やプラグイン、Web サーバーの設定によっても変わるので、利用者が判断するのは難しいです。たとえば PHP-FPM の弱点(CVE-2026-129289)は、PHP の設定は標準のままでも、Web サーバー側の設定次第で当てはまります。同じ系列の中での更新は、サイトの動きが変わることが少ない更新なので、早めに当てるのがおすすめです。
Q. WordPress を最新にしていれば大丈夫ですか?
いいえ。今回の弱点は、WordPress ではなく、その土台の PHP のものです。WordPress が最新でも、サーバーの PHP が古いままなら当てはまる可能性があります。
Q. PHP 8.6 に上げたほうがいいですか?
脆弱性の対策としては、8.6 に上げる必要はありません。今使っている系列(8.2〜8.5)の修正版に更新すれば足ります。8.6 は新しい機能を加えた版なので、プラグインや業務システムが対応しているかを確かめてから、計画的に上げるのが安全です。
Q. PHP 8.1 以前で、すぐには新しい PHP にできません。どうすればいいですか?
PHP の開発元からの修正は出ません。サーバー会社や OS の配布元が、古い版に修正を取り込んだ版を出していれば、それを当てます。使っていなければ session.upload_progress.enabled=0 にするなど、上の表の回避策も検討してください。そのうえで、サポートされている PHP で動くようにサイトを手直しする計画を立ててください。自社で判断できない場合はご相談ください。
まとめ
- 2026年11月19日(日本時間 23時ごろ)、PHP の脆弱性 17 件を直した 8.5.13・8.4.28・8.3.37・8.2.36 が公開されました
- CRITICAL は 7 件(どれも CVSS v4.0 で 9.2)。条件がそろうと、遠隔からプログラムを実行されるおそれがあります。多くは特定の設定・使い方で当てはまりますが、利用者が見分けるのは難しいので、早めの更新がおすすめです
- 更新すると、アップロードの進み具合の機能が初めの状態で無効になります。使っているサイトは、更新のあとに動きを確かめましょう
- 共用のレンタルサーバーはサーバー会社のお知らせを、VPS・自社のサーバーは OS の配布元のセキュリティ情報を確認して更新します
- PHP 8.1 以前は修正版が出ません。8.2 も 12月31日でサポートが終わります。サポートされている版への移行を計画しましょう
PHP の更新やサイトの確認に不安がある場合は、お気軽にご相談ください。
版の確認から、更新・動作確認・保守の体制づくりまでお手伝いします。
参考にした情報
- PHP 公式サイト「PHP 8.5.13 Released!」「PHP 8.4.28 Released!」「PHP 8.3.37 Released!」「PHP 8.2.36 Released!」(2026年11月19日) https://www.php.net/archive/2026.php
- PHP 公式サイト「PHP 8 ChangeLog」(8.5.13・8.4.28・8.3.37・8.2.36) https://www.php.net/ChangeLog-8.php
- PHP 公式サイト「Upcoming Critical PHP Security Release」(2026年11月18日) https://www.php.net/archive/2026.php
- PHP 公式サイト「Informational advisory: Session upload progress」(2026年10月23日) https://www.php.net/archive/2026.php
- PHP 公式サイト「Supported Versions」 https://www.php.net/supported-versions.php
- PHP のセキュリティのお知らせ(一覧) https://github.com/php/php-src/security/advisories
- PHP のセキュリティのお知らせ「PHP-FPM request smuggling through an unread HTTP request body」(GHSA-qc49-hpvq-g2w6・CVE-2026-129289) https://github.com/php/php-src/security/advisories/GHSA-qc49-hpvq-g2w6
- PHP のセキュリティのお知らせ「Session serializer mismatch can lead to remote code execution」(GHSA-658j-r8rw-q6mx・CVE-2026-115560) https://github.com/php/php-src/security/advisories/GHSA-658j-r8rw-q6mx
- PHP のセキュリティのお知らせ「Timezone cache use-after-free can lead to remote code execution」(GHSA-gr4f-wgx5-jpfv・CVE-2026-129496) https://github.com/php/php-src/security/advisories/GHSA-gr4f-wgx5-jpfv
- PHP のセキュリティのお知らせ「Partially overwritten session files can lead to remote code execution」(GHSA-fm2m-fjf5-v3cp・CVE-2026-126714) https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp
- PHP のセキュリティのお知らせ「Use-after-free in magic method backtraces can lead to remote code execution」(GHSA-8mjj-2r7p-4hg2・CVE-2026-129474) https://github.com/php/php-src/security/advisories/GHSA-8mjj-2r7p-4hg2
- PHP のセキュリティのお知らせ「Use-after-free via repopulation of last_fatal_error_backtrace global after shutdown」(GHSA-2fjv-p558-g82m・CVE-2026-129182) https://github.com/php/php-src/security/advisories/GHSA-2fjv-p558-g82m
- PHP のセキュリティのお知らせ「Use-after-free after interrupted session shutdown」(GHSA-g3vh-838c-65v7・CVE-2026-129481) https://github.com/php/php-src/security/advisories/GHSA-g3vh-838c-65v7
- PHP のセキュリティのお知らせ(GHSA-6wmf-4rv5-p3rp・CVE-2026-109619。10月の php2shell) https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp