この記事は 2026年11月21日時点の公式の発表にもとづいています。状況は変わることがあります。最新の情報は、記事の最後に挙げた WordPress 公式サイトのお知らせと、リリースの一覧でご確認ください。
「WordPress の管理画面に、また更新のお知らせが出ている」「先月も更新したのに、今度は何?」
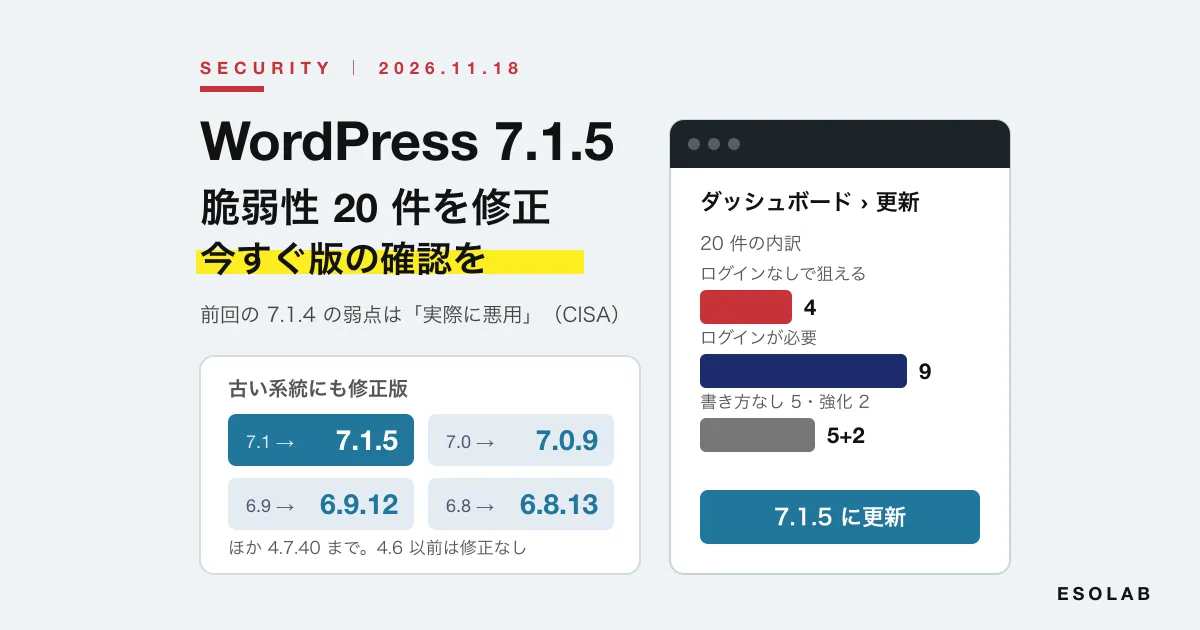
2026年11月18日(日本時間では 19日の未明)、WordPress の開発チームが WordPress 7.1.5 を公開しました。脆弱性(セキュリティ上の弱点)20 件を直したセキュリティリリースで、公式のお知らせは「すぐにサイトを更新するよう勧めます」としています。
20 件の中には、ログインしていない人でも狙えるものや、サイトを乗っ取られて、遠隔からプログラムを実行されるおそれにつながるものが含まれます。
さらに、前回の 7.1.4(10月28日公開) で直った「更新の処理の最中に、遠隔からプログラムを実行されるおそれがある弱点」は、アメリカの政府機関 CISA が、実際に悪用が確認された脆弱性の一覧に追加しています。
この記事では、WordPress で会社やお店のホームページを持っている方に向けて、
- 7.1.5 で直った 20 件の内容(特に気をつけたいもの)
- 前回の 7.1.4 の弱点が「悪用されている」とされたこと
- 古い系統(6.9・6.8 など)を使っている場合の修正版の版番号
- 自社のサイトが更新されているかの確かめ方と、自動更新の仕組み
- 更新の前にやること・あとに確かめること
を、ホームページの制作と保守をしている立場から順番にまとめます。
まず結論
- WordPress 7.1 を使っているなら 7.1.5 に更新します。7.1.5 より前の版は、20 件の弱点のどれかに当てはまる可能性があります
- 古い系統を使っているなら、その系統の修正版にします(例: 6.9 なら 6.9.12、6.8 なら 6.8.13)。修正は 4.7 系統(4.7.40)まで出ています。4.6 以前には修正が出ません
- 前回の 7.1.4(またはその系統の修正版)にまだ更新していないサイトは、特に急いでください。7.1.4 で直った更新の処理の弱点(CVE-2026-119977)は、CISA が 11月3日に「実際に悪用が確認された脆弱性」の一覧に追加しています
- 多くのサイトでは、同じ系統の中の小さな更新は自動で当たります。ただし、設定やサーバーの条件で自動更新が止まっていることもあるので、管理画面で今の版を必ず確かめてください
- あわせて、プラグイン・テーマ・PHP の更新も確認します。WordPress 本体だけ新しくても、ほかが古いままでは安全とはいえません
- 次の大きな版 WordPress 7.2 は 2026年12月8日に公開の予定です(機能の追加を含む更新なので、計画的に)

WordPress 7.1.5 で直った 20 件
WordPress 公式サイトのお知らせと、リリースの説明のページ(HelpHub)に、20 件の一覧が載っています。お知らせには CVE の番号(脆弱性の共通の番号)は書かれていないので、ここでは内容と「誰が狙えるか」で分けて、専門用語を言い換えてまとめます。
「誰が狙えるか」は、WordPress のユーザーの権限のことです。購読者 → 寄稿者 → 投稿者 → 編集者 → 管理者 の順に権限が大きくなります。たとえば「寄稿者以上」は、寄稿者以上の権限でログインできる人が狙えるという意味です。
ログインしていない人でも狙えるもの(4 件)
弱点 | 内容(言い換え) |
|---|---|
Template Part ブロックの権限昇格 | ヘッダーやフッターなどの部品(テンプレートパーツ)のブロックの設定を悪用され、ログインしていない人に権限を高められる。お知らせでは「遠隔からのプログラムの実行につながりうる」とされています |
コメントの保存型 XSS | コメントに書かれたショートコードの設定を悪用され、ログインしていない人が、サイトに不正なスクリプトを仕込める(クロスサイトスクリプティング。見た人のブラウザーで動く) |
XML-RPC の pingback によるサービス妨害 | 外部のサイトとの連携の仕組み(XML-RPC)で、pingback(リンクの通知)をまとめて送りつけられ、サイトを重くされる |
REST API の検索での情報漏えい | 非公開にしている分類(タクソノミー)の用語が、ログインしていない人に見えてしまう |
いちばん重いのは Template Part ブロックの弱点です。ログインなしで権限を高められ、その先でサイトのサーバーの上でプログラムを動かされるおそれがあります。そうなると、改ざん、不正なページの設置、入力された情報の盗み取りなどに使われかねません。
コメントの保存型 XSS も、コメント欄を開けているサイトでは気になる弱点です。仕込まれたスクリプトが、管理者がコメントを確認したときなどに動くと、被害が広がるおそれがあります。
ログインが必要なもの(9 件)
狙える人 | 弱点 |
|---|---|
購読者以上 | XML-RPC(wp.getComments)で、見えてはいけないコメントの情報が見える |
寄稿者以上 | 埋め込み(oEmbed)の応答に含まれるスクリプトによる XSS |
寄稿者以上 | 「コメントの日付」ブロックの日付の書式による保存型 XSS |
寄稿者以上 | メディアのブロックを「ファイル」ブロックに変えるときの、ファイル名による保存型 XSS |
投稿者以上 | REST API のコメントの仕組みで、ユーザーのメールアドレスが見える |
投稿者以上 | 管理画面のコメントの編集で、権限の確認をすり抜けられる |
編集者以上 | REST API で投稿・テンプレートの作成者を割り当てるときに、情報が見える |
管理者 | カスタマイザーのプレビューによる保存型 XSS |
管理者(マルチサイト) | カスタマイザーのメニューのプレビューで、サイトの管理者が、ネットワーク全体の管理者(特権管理者)のアカウントを乗っ取れる |
「ログインが必要なら関係ない」と思うかもしれません。ただ、会員登録を受け付けているサイト(購読者が増える)、外部のライターや複数の担当者が記事を書いているサイト(寄稿者・投稿者がいる)、パスワードが漏れたアカウントがある場合は、ここに挙げた弱点も足がかりになります。
狙える人の書き方がないもの(5 件)と、守りを固める変更(2 件)
- SQL インジェクション 2 件(データベースへの命令を不正に組み立てられる弱点): 投稿の追加情報(メタ)を条件にした検索の処理(WP_Meta_Query)と、カスタマイザーの変更のプレビューでの「ホームページの表示」の設定
- XSS 3 件: Interactivity API(ページの動きを作る仕組み)の処理、古い形式のメディアライブラリーの画面、ブロックエディターで Openverse(無料の画像の検索)の画像の情報を使うとき
- 守りを固める変更 2 件: JSON の形式を見分ける処理の修正、すでに提供元の仕組みがなくなった Imgur の埋め込みをブロックエディターから外す
このほか、7.1.5 のお知らせでは、7.0 で行った「古い 1024 ビットのルート証明書を、WordPress に同梱している一覧から外す」変更を、6.9.12 以前の系統にも当てたと書かれています。

前回の 7.1.4 の弱点は「実際に悪用」と公表
7.1.5 の 3 週間前、2026年10月28日に公開された WordPress 7.1.4 でも、多くの弱点が直されました。HelpHub によると 22 件で、その中に「WordPress 本体の更新の処理の最中に、遠隔からプログラムを実行されるおそれがある弱点」があります。
この弱点は CVE-2026-119977 という番号で、アメリカのサイバーセキュリティの政府機関 CISA が、11月3日に KEV カタログ(Known Exploited Vulnerabilities。実際に悪用が確認された脆弱性の一覧)に追加しました。CISA の説明を言い換えると、次のとおりです。
- WordPress 本体をまるごと入れ替える形の更新の最中に、更新用のファイルを一時的に置く場所が予想でき、外から届く状態になる
- そのわずかな時間をねらって、ログインしていない攻撃者が、サーバーの上でプログラムを実行できるおそれがある
日本でも、JPCERT/CC(日本のセキュリティの調整機関)が 11月5日の Weekly Report で「WordPress に複数の脆弱性」として 7.1.4 を紹介し、この弱点が KEV カタログに追加されたことを伝えています。
更新を先送りにしているサイトほど危ない弱点です。7.1.4(またはその系統の修正版。下の表)に更新していないサイトは、7.1.5 などの最新の修正版に今すぐ更新してください。最新の修正版には、7.1.4 での修正も含まれます。
なお、CISA の KEV カタログには、2026年に入ってからも 7月(CVE-2026-60137・CVE-2026-63030) と 9月(CVE-2026-87902) に WordPress 本体の弱点が追加されています。WordPress は世界中で使われているぶん、攻撃の的になりやすいことを前提に、更新を続ける必要があります。
11月21日時点で、7.1.5 で直った弱点が実際に攻撃に使われたという公式の情報は見当たりません。また、IPA・JPCERT/CC からの 7.1.5 についての注意喚起も出ていません(PHP や nginx についての注意喚起は出ています)。
古い系統を使っている場合の修正版
WordPress は、最新の版だけを正式にサポートしています。ただ、今回の修正は、セキュリティの修正を受けられる 4.7 までのすべての系統に「好意で」移植(バックポート)されています。WordPress 公式のリリースの一覧で、11月18日に次の修正版が公開されたことを確かめました。
使っている系統 | 修正版 | 20 件のうち当てはまる数 |
|---|---|---|
7.1 | 7.1.5 | 20 件 |
7.0 | 7.0.9 | 20 件 |
6.9 | 6.9.12 | 20 件 |
6.8 | 6.8.13 | 20 件 |
6.7 | 6.7.12 | 20 件 |
6.6 | 6.6.12 | 20 件 |
6.5 | 6.5.15 | 20 件 |
6.4 | 6.4.15 | 19 件 |
6.3 | 6.3.15 | 19 件 |
6.2 | 6.2.16 | 19 件 |
6.1 | 6.1.17 | 18 件 |
6.0 | 6.0.19 | 18 件 |
5.9 | 5.9.21 | 17 件 |
5.8 | 5.8.20 | 15 件 |
5.7 | 5.7.22 | 15 件 |
5.6 | 5.6.24 | 15 件 |
5.5〜5.1 | 5.5.25・5.4.26・5.3.28・5.2.31・5.1.29 | 13 件 |
5.0 | 5.0.32 | 12 件 |
4.9・4.8 | 4.9.36・4.8.35 | 12 件 |
4.7 | 4.7.40 | 11 件 |
4.6 以前 | 修正は出ない | — |
「当てはまる数」は、7.1.5 の HelpHub に書かれている数です。
古い系統の修正版は、あくまで好意で出されているものです。古い系統のままでは、新しい機能やプラグインの対応から取り残され、いずれ修正も出なくなります。6 系統以前を使っているサイトは、最新の系統への切り替えも計画してください。

自社のサイトは更新されている? 確かめ方
1. 今の版を見る
WordPress の管理画面にログインし、「ダッシュボード → 更新」を開きます。今の版と、新しい版があるかが表示されます。「ツール → サイトヘルス → 情報 → WordPress」でも版を確かめられます。
上の表の修正版と同じか、それより新しい版なら、今回の修正は当たっています。
2. 自動更新の仕組みを知る
WordPress 公式の説明では、小さな更新(保守・セキュリティのための更新)は、多くのサイトで初めから自動で当たる設定になっています。同じ系統の中の更新(例: 7.1.4 → 7.1.5、6.9.11 → 6.9.12)がこれにあたります。
一方で、次のような場合は自動で当たらないことがあります(公式の説明より)。
- サーバーのファイルの持ち主の設定のため、更新のたびに FTP の情報を求められるサイト(ワンクリックで更新できないサイトは、自動更新もできません)
- 設定ファイル(wp-config.php)に、自動更新を止める設定(
AUTOMATIC_UPDATER_DISABLEDを true、WP_AUTO_UPDATE_COREを false など)が書かれている - プラグインなどで、自動更新を止める設定をしている
- 開発用のバージョン管理(Git など)のフォルダーが見つかったサイト
「制作会社が、表示が崩れないように自動更新を止めていた」というケースも珍しくありません。止めている場合は、誰がいつ手で更新するのかを決めておく必要があります。
なお、7.2 のような大きな版は、WordPress 5.6 以降に新しく入れたサイトでは初めから自動で当たる設定、それより前から使っているサイトでは手で更新する設定が基本です。
3. 「レンタルサーバーの機能」も確認する
レンタルサーバーによっては、サーバーの管理画面に WordPress の自動更新やバックアップの機能があります。サーバー側の設定で更新を止めていないかも確かめてください。
外から見て分かる範囲であれば、当社の無料ツール「WordPress セキュリティチェック」で、WordPress の版が古くないかなどを確かめられます。サイト全体の設定は「Web サイト セキュリティ簡易診断」もお使いください。
更新の前にやること・あとに確かめること
公式の手順でも、更新の前のバックアップと、プラグイン・テーマが対応しているかの確認が勧められています。
- バックアップを取る: サイトのファイル(特に
wp-contentフォルダー)とデータベースの控えを取ります。レンタルサーバーのバックアップの機能や、バックアップのプラグインを使います。取った控えが本当に使えるかも確かめます - プラグイン・テーマの更新を確かめる: 「ダッシュボード → 更新」や「プラグイン → インストール済みプラグイン」で、更新があるかを見ます。更新の順番に決まりはないので、気になるときはそれぞれの更新のお知らせを読みます
- WordPress を更新する: 「ダッシュボード → 更新」の「今すぐ更新」を押します。更新の間は、サイトが短い時間「メンテナンス中」の表示になります。終わるまで画面を閉じないでください
- 残りの更新を当てる: WordPress 本体のあとに、プラグイン・テーマの残りの更新を当てます
- 動きを確かめる: トップページ、お問い合わせフォーム(実際に送ってみる)、管理画面、ネットショップなら購入の手続きを確かめます
同じ系統の中の更新(7.1.4 → 7.1.5 など)は、サイトの動きが変わることは少ない更新です。とはいえ、古いプラグインや手を加えたテーマを使っているサイトでは、念のため確かめてください。
更新が途中で止まり、「メンテナンス中」の表示が消えないときは、公式の説明によると、WordPress を入れたフォルダーに残った .maintenance というファイルを消すと戻ります(更新が終わっていることを確かめてから)。
サイトの URL と、わかる範囲で WordPress の版・レンタルサーバー名を書き添えてください
WordPress 本体だけでは足りない理由
ホームページが乗っ取られる原因は、WordPress 本体だけではありません。
- プラグイン・テーマ: 公式の説明では、プラグインとテーマの自動更新は、初めの設定では「特別な場合」だけ(重大な弱点のために WordPress のセキュリティチームが判断したとき)です。ふだんの更新は、管理画面で手で当てるか、プラグインごとに自動更新を有効にする必要があります。使っていないプラグイン・テーマは、止めるだけでなく削除しておくと安心です
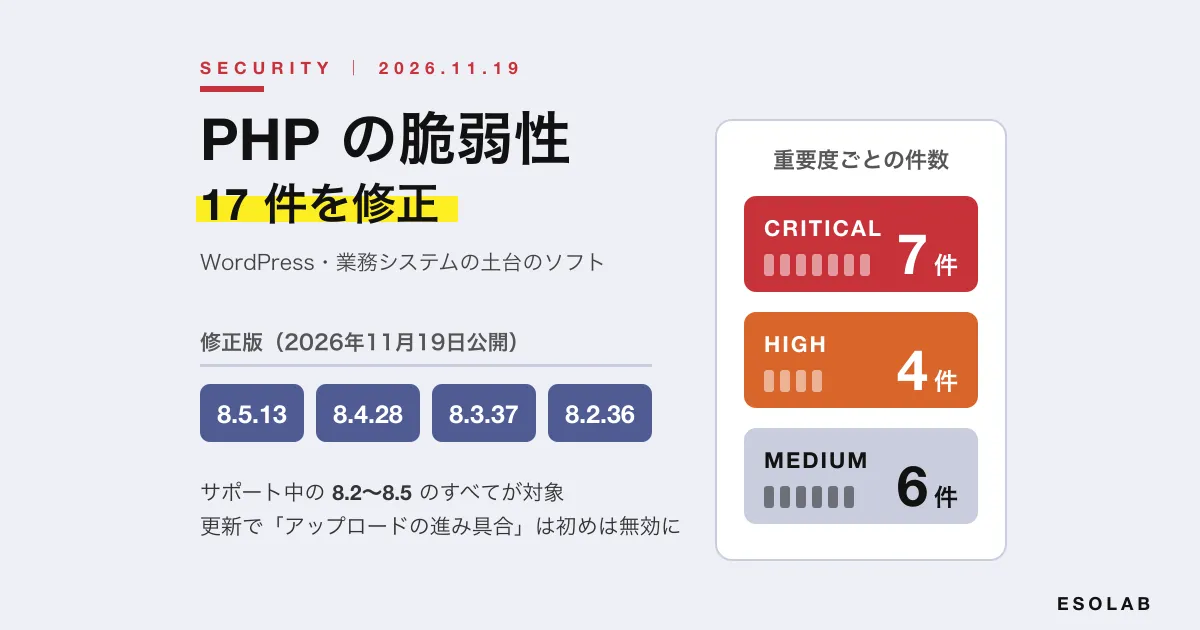
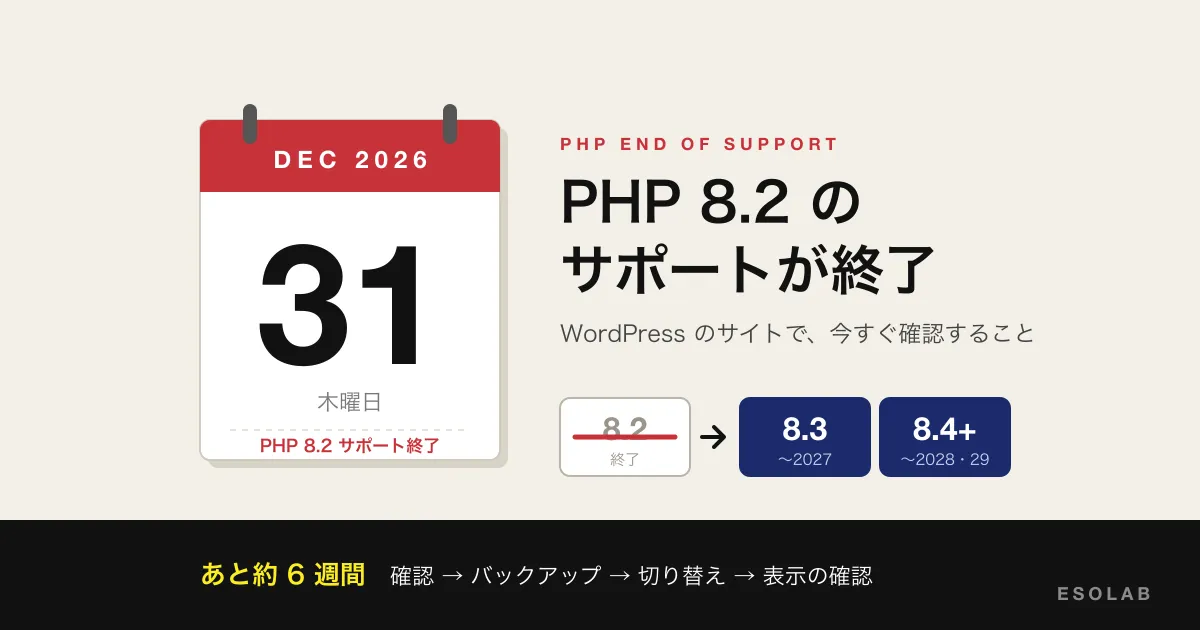
- PHP: WordPress を動かしている PHP にも、11月19日に 17 件の修正が出ています。詳しくは「PHP の脆弱性(2026年11月)」の記事をご覧ください。WordPress 公式が勧める PHP は 8.3 以上で、PHP 8.2 は 2026年12月31日でサポートが終わります(「PHP 8.2 のサポート終了」)
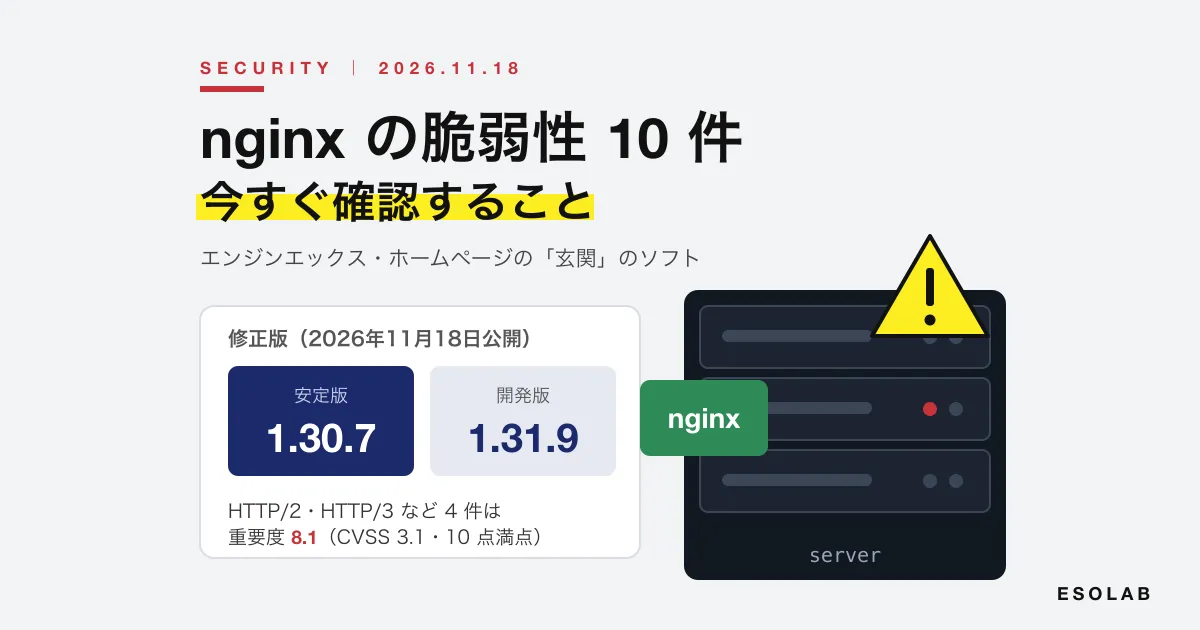
- サーバーのソフト: VPS などで nginx を使っている場合は、「nginx の脆弱性」の記事もあわせて確認してください
- ログインのパスワード: 寄稿者・投稿者など、複数の人がログインするサイトでは、使っていないアカウントの削除と、強いパスワードへの変更も効果があります
「もう被害にあっているかも」と思ったら
7.1.4 で直った弱点は、実際に悪用が確認されています。更新が遅れていたサイトは、次のような兆候がないかも確かめてください。
- 見覚えのない管理者のユーザーが増えている
- 見覚えのないプラグインや、`.php` のファイルがある
- サイトを開くと別のサイトに飛ばされる、検索結果に身に覚えのないページが出る
- お問い合わせフォームや購入の画面の見た目・動きがいつもと違う
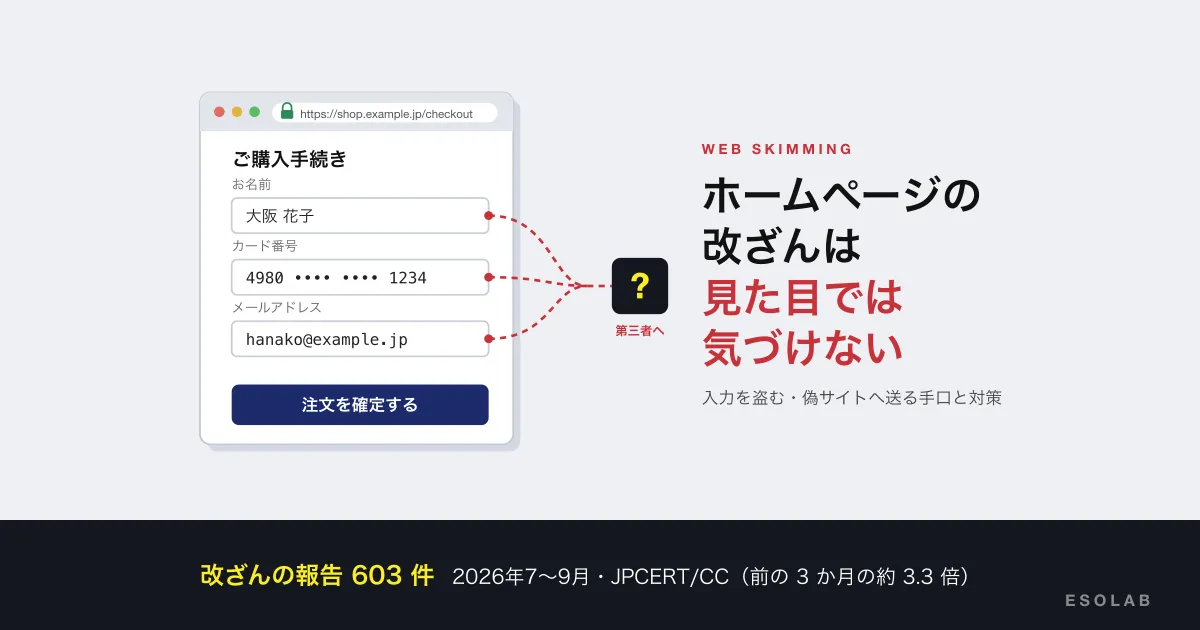
改ざんは見た目では気づけないことも多く、更新するだけでは仕込まれたものは消えません。確かめ方と、気づいたときの手順は「ホームページの改ざん・Web スキミング」の記事にまとめています。
気になる症状があれば、あわせてお書きください
当社でお手伝いできること
株式会社Esolab は、大阪の WEB 制作会社として、ホームページの制作だけでなく、公開したあとの保守もお受けしています。今回の件では、次のことをお手伝いできます。
- 今の状態の確認: WordPress の版、自動更新が止まっていないか、プラグイン・テーマ・PHP の版を確かめます
- 更新の代行: バックアップを取ってから、WordPress 本体・プラグイン・テーマを更新し、表示・フォーム・管理画面の動きを確かめます
- 古い系統からの切り替え: 古いテーマやプラグインで最新の版に上げられないサイトを手直しし、最新の WordPress とサポートされている PHP で動くようにします(WEB制作)
- 改ざんの確認: 見覚えのないファイルやユーザーがないかを調べ、見つかったときの復旧と再発の防止までお手伝いします
- これからの保守: 今回のような発表があったときに、すぐに確認と更新ができる体制を作ります(保守・運用)
保守・運用プランは、管理のみ(月 5,000 円〜)、CMS・プラグイン・PHP の更新やバックアップ・監視・軽微な修正を含む標準(月 15,000 円〜)、更新代行やアクセス解析のレポートまで含む運用まで(月 30,000 円〜)の 3 つです(いずれも税抜。サーバー・ドメインの費用は別途)。ほかの会社が作ったサイトの保守もお受けしています。保守の費用の考え方は「ホームページの保守費用・管理費の相場」の記事もご覧ください。
他社が作ったサイトの保守もお受けしています
よくある質問
Q. 自動更新にしているので、何もしなくて大丈夫ですか?
多くのサイトでは、同じ系統の中の更新は自動で当たります。ただ、設定やサーバーの条件で止まっていることもあるので、管理画面の「ダッシュボード → 更新」で、今の版が修正版になっているかを一度確かめてください。プラグイン・テーマは初めの設定では自動で更新されないことが多いので、あわせて確認しましょう。
Q. 6.9 を使っています。7.1.5 にしないといけませんか?
今回の弱点の対策としては、6.9.12 に更新すれば修正は当たります。ただ、WordPress が正式にサポートしているのは最新の版だけで、古い系統への修正は好意で出されているものです。プラグインの対応も考えると、計画を立てて最新の系統に上げるのがおすすめです。
Q. コメント欄を使っていません。それでも更新が必要ですか?
はい。コメントの弱点は 20 件のうちの 1 件です。Template Part ブロックの弱点や XML-RPC の弱点など、コメント欄とは関係なく狙えるものもあります。更新で 20 件すべてがまとめて直るので、使っている機能にかかわらず更新してください。
Q. 12月8日に 7.2 が出るなら、それまで待ってもいいですか?
待たないでください。7.2 は新しい機能を加えた大きな版で、プラグインやテーマの対応を確かめてから上げるものです。今回の弱点は、今の系統の修正版(7.1.5 など)で直ります。まず修正版に更新し、7.2 は落ち着いてから計画的に上げましょう。
Q. 4.6 以前の、とても古い WordPress を使っています。
4.6 以前には修正が出ません。今回の 20 件も、前回の弱点も、直らないまま残ります。WordPress 公式の説明では、とても古い版から一気に上げることもできますが、大きな版をいくつも飛ばす場合は段階を踏むことが勧められています。古いテーマやプラグインは動かなくなることも多いので、バックアップを取ったうえで、手直しや作り直しを含めて検討してください。自社で判断できない場合はご相談ください。
まとめ
- 2026年11月18日、脆弱性 20 件を直した WordPress 7.1.5 が公開されました。ログインなしで権限を高められ、遠隔からのプログラムの実行につながりうる弱点などが含まれます
- 前回の 7.1.4 で直った更新の処理の弱点(CVE-2026-119977)は、CISA が実際に悪用が確認された脆弱性の一覧に追加しています。7.1.4 にもしていないサイトは特に急いでください
- 古い系統にも修正版が出ています(7.0.9・6.9.12・6.8.13 ほか、4.7.40 まで)。4.6 以前は修正なしです
- 自動更新が止まっていることもあるので、管理画面で今の版を確かめましょう。更新の前にはバックアップを
- プラグイン・テーマ・PHPの更新もあわせて。次の大きな版 7.2 は 12月8日の予定です
WordPress の更新や、サイトの状態の確認に不安がある場合は、お気軽にご相談ください。
参考にした情報
- WordPress 公式サイト「WordPress 7.1.5 Release」(2026年11月18日) https://wordpress.org/news/2026/11/wordpress-7-1-5-release/
- WordPress 公式サイト「WordPress 7.1.4」(2026年10月28日) https://wordpress.org/news/2026/10/wordpress-7-1-4/
- WordPress 公式ドキュメント(HelpHub)「Version 7.1.5」 https://wordpress.org/documentation/wordpress-version/version-7-1-5/
- WordPress 公式ドキュメント(HelpHub)「Version 7.1.4」 https://wordpress.org/documentation/wordpress-version/version-7-1-4/
- WordPress 公式サイト「Releases」(リリースの一覧) https://wordpress.org/download/releases/
- WordPress 公式ドキュメント「Updating WordPress」 https://wordpress.org/documentation/article/updating-wordpress/
- WordPress 公式ドキュメント「Upgrading WordPress – Extended Instructions」(自動更新の設定を含む) https://developer.wordpress.org/advanced-administration/upgrade/upgrading/
- WordPress 公式サイト「Requirements」 https://wordpress.org/about/requirements/
- CISA「Known Exploited Vulnerabilities Catalog」(CVE-2026-119977) https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-119977
- JPCERT/CC「Weekly Report 2026-11-05号」(【5】WordPress に複数の脆弱性) https://www.jpcert.or.jp/wr/2026/wr261105.html