This page is available in Japanese only.
この記事は 2026年11月19日時点の公式の発表にもとづいています。 状況は日々変わります。最新の情報は、記事の最後に挙げた nginx 公式サイト、F5 社のお知らせ、お使いの OS(Ubuntu・Debian など)のセキュリティ情報でご確認ください。
「nginx に脆弱性が見つかったらしいけれど、うちのホームページは関係あるの?」「サーバーの保守をお願いしている会社から連絡がないけれど、大丈夫?」
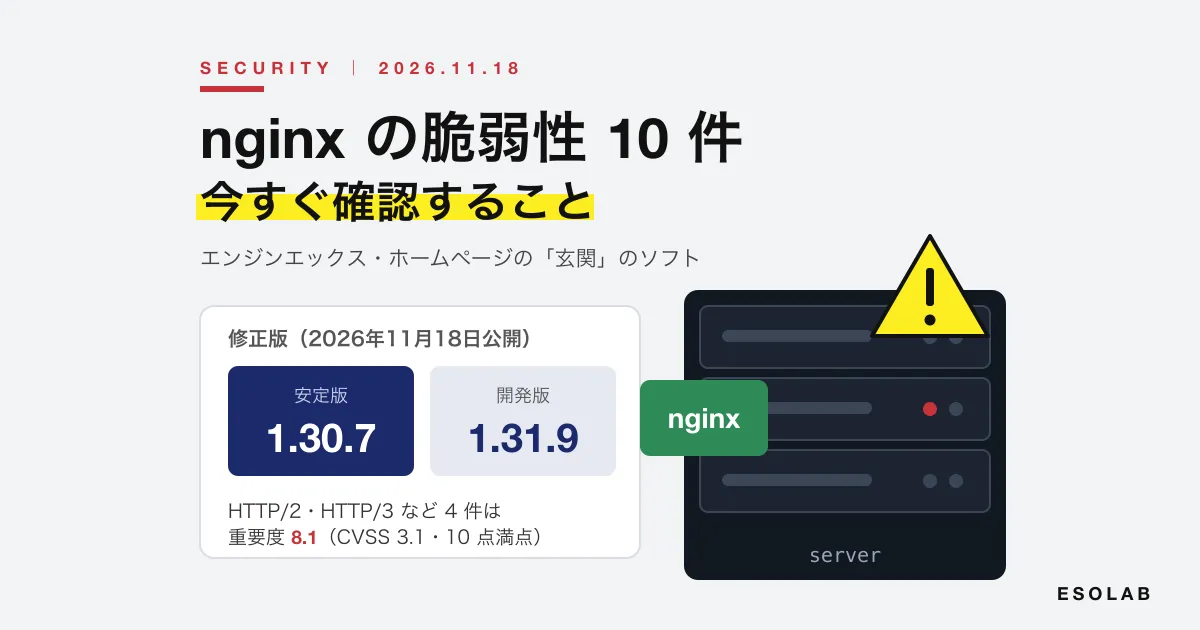
2026年11月18日、ホームページを表示するためのソフト nginx(エンジンエックス)に見つかった 10 件の脆弱性(セキュリティ上の弱点)を直した修正版が公開されました。そのうち HTTP/2・HTTP/3 などの 4 件は、条件がそろうと外から nginx を止められたり、遠隔からプログラムを実行されたりするおそれがあるとされています。
この記事では、IT に詳しくない会社やお店の方に向けて、
- nginx とは何か、自社のサイトが関係するかの見分け方
- 今回の 10 件の内容と重要度、影響する版
- レンタルサーバー・VPS・クラウド、それぞれの場合にやること
- Ubuntu・Debian で 版番号が古いままに見えるときの考え方
- すぐに更新できないときの、公式に示されている回避策
を、ホームページの制作と保守をしている立場から順番にまとめます。
まず結論
- 修正版は nginx 1.30.7(安定版)と 1.31.9(開発版)です。nginx の公式サイトでは、これより前の版は、10 件のどれかに当てはまる可能性があるとされています(どの版から影響するかは、弱点ごとに違います)
- 特に重要なのは、HTTP/2・HTTP/3・resolver(名前解決)・メールプロキシの 4 件です。公式の記録では、重要度を表す数値(CVSS 3.1)が 10 点満点の 8.1(高い)。条件がそろうと、遠隔からプログラムを実行されるおそれがあるとされています
- 共用のレンタルサーバーを使っている場合、nginx を自分で更新することはできません。サーバー会社のお知らせを確認してください
- VPS・クラウド・自社のサーバーで nginx を動かしている場合は、自社(または保守会社)が更新する必要があります。11月19日時点で、Ubuntu と Debian の公式ページでは、nginx のパッケージはまだ「影響あり(修正待ち)」です。OS の更新が出たら、すぐに当てられるように準備しておきましょう
- 11月19日時点では、米国 CISA の「実際に悪用された脆弱性の一覧」に今回の 10 件は載っていません。ただ、状況は変わります。急いで慌てる必要はありませんが、今週中に確認と更新の段取りをしておくのがおすすめです
nginx(エンジンエックス)とは
nginx は、ホームページをブラウザに届ける「Web サーバー」のソフトです。nginx の公式サイトでは、Web サーバーのほかに、リバースプロキシ(ほかのサーバーへの取り次ぎ役)、キャッシュ、ロードバランサー(アクセスの振り分け)、メールのプロキシとしても使えるソフトとして紹介されています。
ホームページを見るとき、裏ではこんな流れになっています。
- 見た人のブラウザが、サーバーに「このページをください」と頼む
- nginx がその頼みを受け取り、ファイルを返したり、WordPress などのプログラムに取り次いだりする
- 出来上がったページが、ブラウザに届く
つまり nginx は、サイトの玄関にあたるソフトです。玄関に弱点があると、中で動いている WordPress や業務システムが最新でも、そこから入られたり、サイトを止められたりするおそれがあります。
nginx は、VPS やクラウドのサーバーで WordPress・業務システム・Web アプリを動かすときによく使われます。Web サーバーのソフトには、ほかに Apache(アパッチ)などがあり、今回の 10 件は nginx だけの話です。

今回の 10 件の脆弱性
nginx の公式サイトの「セキュリティのお知らせ」と、CVE(脆弱性に付けられる世界共通の番号)の公式の記録をもとにまとめます。CVE の記録は、nginx の開発元である F5 社が登録したものです。
重要度は 2 種類あります。「nginx の評価」は nginx の公式サイトでの区分(major =重大、medium =中、minor =軽微)、「CVSS 3.1」は CVE の記録にある 10 点満点の数値です。
弱点 | 関係するのはどんな使い方か | nginx の評価 | CVSS 3.1 |
|---|---|---|---|
HTTP/2 の通信量の制御でのメモリ破壊(CVE-2026-123007) | HTTP/2 を使っている | major | 8.1 |
HTTP/2 での解放済みメモリの使用(CVE-2026-123633) | HTTP/2 で受けて、裏のサーバーに取り次いでいる | medium | 8.1 |
HTTP/3 での解放済みメモリの使用(CVE-2026-121810) | HTTP/3 を使っている | medium | 8.1 |
resolver(名前解決)での解放済みメモリの使用(CVE-2026-123634) | 取り次ぎ先のサーバー名に変数を使い、SSI か mirror を使っている | medium | 8.1 |
メールプロキシでの解放済みメモリの使用(CVE-2026-113425) | nginx をメールのプロキシとして使っている | major | 8.1 |
TLS 1.3 で、受け取り中に処理が止まらなくなる(CVE-2026-118899) | https(TLS 1.3)でサイトを公開している | major | 7.5 |
try_files と alias の組み合わせでのバッファオーバーフロー(CVE-2026-125283) | 特定の設定(map の変数と正規表現)を使っている | minor | 5.3 |
PROXY プロトコル v2 での異常終了(CVE-2026-120993) | 開発版 1.31.4〜1.31.8 で、特定の stream の設定 | minor | 5.3 |
stream モジュールでのクライアント証明書の確認のすり抜け(CVE-2026-120967) | stream でクライアント証明書を求めている | medium | 4.8 |
ssl_preread モジュールでの確認不足(CVE-2026-123640) | stream で ssl_preread を使って振り分けている | minor | 5.3 |
専門用語が多いので、会社のホームページにとって大事なところを言い換えます。
HTTP/2・HTTP/3 の弱点(3 件)
HTTP/2・HTTP/3 は、ページを速く届けるための新しい通信の方式です。nginx では、設定で有効にしているときに使われます(https のサイトで HTTP/2 を有効にしている設定はよく見かけます)。公式の記録によると、細工した通信を送られると、nginx の作業用のプロセスが落ちたり、メモリが壊されたりするおそれがあります。さらに、ASLR(メモリの配置をばらばらにする守りの仕組み)が無効になっているか、攻撃者がそれをかわせる場合は、遠隔からプログラムを実行されるおそれがあるとされています。公式の回避策は「なし」で、更新するしかありません。
TLS 1.3 で処理が止まらなくなる弱点(1 件)
https のサイト(鍵マークの付いたサイト)で使われる TLS 1.3 という暗号の方式で、細工した接続を送られると、nginx の作業用のプロセスが止まらない処理に入り、新しいアクセスを受け付けなくなるおそれがあります。つまり、サイトが表示されなくなる(サービス妨害)おそれです。公式の記録では、認証なしで、外から狙えるとされています。こちらも公式の回避策は「なし」です。
設定によっては関係するもの(6 件)
resolver・メールプロキシ・try_files・stream などは、特定の機能や設定を使っている場合だけ関係します。会社のホームページを表示するだけの一般的な設定では使っていないことも多いですが、使っているかどうかは設定ファイルを見ないと分かりません。サーバーを管理している担当者や保守会社に確認してもらいましょう。
影響する版と、修正版
nginx には 2 つの系列があります。
- 安定版(stable): 機能を増やさず、修正だけを入れる系列。今回の修正版は 1.30.7
- 開発版(mainline): 新しい機能も入る系列。今回の修正版は 1.31.9
nginx の公式サイトの一覧では、10 件のうち 9 件は「1.31.9 以降と 1.30.7 以降は影響なし」とされています(PROXY プロトコル v2 の 1 件は開発版だけの問題で、1.31.9 で修正)。どの版から影響するかは弱点ごとに違い、HTTP/2 のメモリ破壊は 1.9.5 から、resolver の弱点は 0.6.18 からと、かなり古い版から影響します。
注意したいのは、1.28 以前の系列(1.28.x・1.26.x・1.24.x など)には、nginx の公式サイトから修正版が出ていないことです。11月19日時点の公式のダウンロードページでは、1.28 の系列は 1.28.3 のままです。これらの版を nginx の公式サイトから入れて使っている場合は、1.30.7 以上に上げる必要があります。
ただし、Ubuntu・Debian などの OS に付いてくる nginx は事情が違います。これは下の「版番号が古いままに見えるとき」で説明します。
自社のサイトはどれに当てはまる?
1. 共用のレンタルサーバー
月額数百円〜数千円で借りる、ほかの会社と同じサーバーを分け合うタイプです。この場合、nginx などの Web サーバーのソフトはサーバー会社が管理しているので、利用者が自分で更新することはできませんし、その必要もありません。
やることは、サーバー会社の管理画面やお知らせ・障害情報のページを確認することです。対応の予定や、一時的な停止(メンテナンス)の案内が出ることがあります。
2. ホームページ作成サービス(Wix・Jimdo・STUDIO・WordPress.com など)
サーバーの管理は、すべてサービスの運営会社が行っています。利用者がやることは基本的にありません。気になる場合は、各サービスのお知らせを確認してください。
3. VPS・クラウド・自社のサーバー
VPS(さくらの VPS・ConoHa VPS・XServer VPS など)、クラウド(AWS・Google Cloud・Azure など)、自社に置いたサーバーで、自分たちで(または制作会社・保守会社が)nginx を入れて動かしている場合です。
この場合は、サーバーの持ち主が更新しなければ、弱点は直りません。VPS やクラウドは、サーバーの中のソフトを利用者が管理する契約が多いため、サーバー会社が更新してくれるとは限りません。契約しているプランが、ソフトの管理まで含むものかを確認してください。
「サイトを作った制作会社がサーバーも用意したので、どれに当たるのか分からない」という場合は、制作会社・保守会社に「nginx の脆弱性(2026年11月18日の修正)の対応はどうなっていますか」と聞いてください。
nginx を使っているかを確かめる方法
サーバーに入れる担当者がいる場合は、サーバーで次のコマンドを実行すると、nginx の版が表示されます。
nginx -vサーバーに入れない場合でも、ホームページの返事に付いている「Server」という項目に、nginx の名前や版が出ていることがあります。当社の無料ツール「サイトの稼働確認」でサイトの URL を調べると、「サーバー」の欄に表示されます。
ただし、ここから分かることには限りがあります。
- nginx の公式の説明では、`server_tokens` という設定で、版を表示しないようにできます。「nginx」とだけ出て、版が分からないこともあります
- サイトの前に CDN(Cloudflare など)を置いていると、CDN の名前が出て、裏で nginx を使っていても分かりません
- Ubuntu・Debian のパッケージは、修正しても版番号が変わらないことがあります(次の項目)
外から見えた版だけで「安全」「危ない」と決めつけず、サーバーを管理している人に確認するのが確実です。
版番号が古いままに見えるとき(Ubuntu・Debian など)
VPS などで、OS の機能(apt など)で nginx を入れている場合、nginx の版番号は 1.24 や 1.26 のまま、修正だけが取り込まれることがあります。
Debian の公式のセキュリティ FAQ では、セキュリティの修正はできるだけ変更を小さくするため、新しい版に上げるのではなく、今の版に修正を取り込む(バックポート)方針が説明されています。そのため、版番号が古く見えても、修正済みの場合があります。逆に言えば、版番号だけでは判断できません。
修正済みかどうかは、OS のセキュリティ情報のページで、CVE の番号ごとに確認できます。
- Ubuntu: 「Ubuntu Security」の CVE のページ。たとえば CVE-2026-123007(HTTP/2)のページでは、11月19日時点で、Ubuntu 26.04 LTS・24.04 LTS・22.04 LTS など、サポート中の版の nginx が 「Vulnerable(影響あり)」と表示されています
- Debian: 「Debian Security Bug Tracker」の CVE のページ。同じ CVE-2026-123007 のページでは、11月19日時点で、Debian 12(bookworm)・13(trixie)の nginx が 「vulnerable」、修正版は 「unfixed(未修正)」です
つまり、OS のパッケージを使っている場合は、11月19日時点ではまだ当てる更新がありません。OS から修正が出たら、すぐに当てられるようにしておきましょう。

更新の手順(VPS・クラウド・自社のサーバー)
ここからは、サーバーを管理している担当者・保守会社向けの内容です。細かい手順はサーバーの構成によって変わるので、流れを確認するためのものとしてお読みください。
1. nginx をどうやって入れたかを確認する
入れ方によって、更新のしかたが変わります。
- OS のパッケージ(Ubuntu・Debian の
apt、AlmaLinux・Rocky Linux などのdnfで、OS 標準の nginx を入れた) - nginx の公式のパッケージ(nginx の公式サイトの「Linux packages」の手順で、nginx.org のリポジトリから入れた)
- ソースから自分でビルドした
- コンテナ(Docker など)のイメージを使っている
2. 設定とサイトのバックアップを取る
/etc/nginx などの設定ファイルと、サイトのデータのバックアップを取ります。VPS やクラウドなら、サーバー全体のスナップショット(ある時点の丸ごとの写し)を取れることが多いので、更新の前に取っておくと安心です。
3. 更新する
- OS のパッケージ: OS のセキュリティ情報で修正が出たのを確かめてから、OS の手順で更新します(Ubuntu・Debian なら
apt updateのあとapt upgradeなど)。自動更新(unattended-upgrades など)を設定している場合も、本当に当たったかを確認しましょう - nginx の公式のパッケージ: nginx.org のリポジトリから更新し、1.30.7(安定版)または 1.31.9(開発版)になったことを確認します
- 自分でビルド: 1.30.7 か 1.31.9 のソースで作り直します
- コンテナ: 使っているイメージが修正版になったかを確認し、イメージを取り直して入れ替えます
4. 設定の文法を確認して、再起動する
更新したら、設定ファイルに誤りがないかを nginx -t で確認します。そのうえで nginx を再起動します。動いている nginx は、再起動するまで古いプログラムのままです。パッケージの更新で自動的に再起動されることもありますが、念のため確認してください。
5. 版と表示を確認する
nginx -v で版を確認し、サイトが表示されるか、https(鍵マーク)が正しく出るか、お問い合わせフォームなどが動くかを確認します。
すぐに更新できないとき(公式の回避策)
CVE の記録には、弱点ごとに回避策(更新までのつなぎの対策)が書かれています。ただし、HTTP/2・HTTP/3・TLS 1.3 の 4 件は「回避策なし」です。この 4 件は、更新するしかありません。
弱点 | 公式に示されている回避策 |
|---|---|
HTTP/2(2 件)・HTTP/3・TLS 1.3 | なし(更新する) |
resolver(名前解決) | SSI・mirror を使わない。取り次ぎ先のサーバー名に変数を使わない |
メールプロキシ | メールプロキシの受け付けを、信頼できるネットワークだけに限る |
try_files と alias | 正規表現で名前のない取り出し( |
PROXY プロトコル v2 | proxy_protocol を止めるか v1 にする。または ssl_session_tickets と ssl_session_cache を止める |
stream のクライアント証明書 | 既定のサーバーにも |
ssl_preread | ssl_preread をやめて、nginx で TLS を終端する |
回避策は、設定を変えることでサイトの動きが変わることもあります。変える前に、どの機能を使っているかを確認し、できれば試験用の環境で試してから本番に入れてください。
「もう攻撃されているかもしれない」と思ったら
11月19日時点では、米国のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「実際に悪用が確認された脆弱性の一覧(KEV)」に、今回の 10 件は載っていません。
ただし、修正の中身が公開されると、それを手がかりに攻撃の方法が作られることがあります。次のようなことがあれば、早めに確認してください。
- サイトがときどき表示されない・重くなる(nginx の作業用のプロセスが落ちたり止まったりしている可能性)
- nginx のエラーログに、作業用のプロセスが異常終了したというメッセージ(「worker process … exited on signal 11」など)が繰り返し出ている
- サーバーの CPU の使い方が、アクセスが少ないのに高いまま
- 見覚えのないファイル・ユーザー・自動実行の設定が増えている
改ざんや不正なプログラムが心配な場合は、「ホームページの改ざん・Web スキミング」の記事もあわせてご覧ください。
VPS・クラウドのサーバーの確認と更新を代行します。
当社でお手伝いできること
株式会社Esolab は、大阪の WEB 制作会社として、ホームページの制作だけでなく、公開したあとのサーバーの保守もお受けしています。
- 今の状態の確認: サイトがどこで動いているか、nginx を使っているか、版と入れ方、HTTP/2・HTTP/3 などの設定を確認します
- 更新の代行: バックアップ(スナップショット)を取ってから更新し、設定の文法・再起動・表示とフォームの動作まで確認します
- OS の修正を待つ間の対応: 使っている機能を見て、公式の回避策が使えるかを判断し、必要なら設定を変えます
- これからの保守: OS とソフトの更新の仕組み(自動更新と、その確認)を整え、今回のような発表があったときにすぐに対応できる体制を作ります
料金は、サーバーの構成によって変わるためお見積もりです。「うちのサーバーがどうなっているか分からない」という段階でも、お気軽にご相談ください。
あわせて、PHP の版が古い場合は「PHP 8.2 のサポート終了」、SSL 証明書の自動更新は「SSL 証明書の有効期間 100 日化」の記事も参考にしてください。
よくある質問
Q. エックスサーバーなどのレンタルサーバーを使っています。何かする必要はありますか?
共用のレンタルサーバーでは、Web サーバーのソフトはサーバー会社が管理しているので、利用者が nginx を更新することはできません。サーバー会社の管理画面やお知らせを確認してください。同じ会社でも、VPS は、サーバーの中のソフトを利用者が管理する契約のことが多いので、扱いが違います。契約の内容を確認してください。
Q. Apache(アパッチ)を使っています。関係ありますか?
今回の 10 件は nginx の脆弱性です。Apache だけで動いているサイトは対象ではありません。ただし、Apache の前に nginx を置いている構成もあるので、サーバーの構成を確認してください。
Q. WordPress は最新にしています。それでも関係ありますか?
関係あります。今回の弱点は WordPress ではなく、その手前で動く nginx のものです。WordPress を nginx の上で動かしている場合は、nginx の更新が必要です。
Q. HTTP/2 を止めれば大丈夫ですか?
HTTP/2 の 2 件について、CVE の記録の回避策は「なし」とされています。公式に示された対策は更新です。設定を変えて HTTP/2 を止めることは、公式の回避策として示されていないので、当社ではおすすめしていません。TLS 1.3 の弱点もあわせて直すためにも、更新を進めてください。
Q. OS のパッケージの版番号が 1.24 のままです。危ないのでしょうか?
Ubuntu・Debian などは、版番号を変えずに修正だけを取り込むことがあります。版番号では判断できないので、OS のセキュリティ情報のページで、CVE の番号ごとに「修正済み」かを確認してください。11月19日時点では、Ubuntu・Debian の公式ページで、nginx のパッケージはまだ「影響あり」と表示されています。
Q. 実際に攻撃されている例はありますか?
11月19日時点で、米国 CISA の「実際に悪用が確認された脆弱性の一覧(KEV)」には載っていません。ただ、この一覧は随時更新されます。一覧に載っていないことは、安全という意味ではないので、更新の準備は進めておきましょう。
まとめ
- 2026年11月18日、nginx の脆弱性 10 件を直した 1.30.7(安定版)・1.31.9(開発版)が公開されました
- HTTP/2・HTTP/3・resolver・メールプロキシの 4 件は CVSS 8.1。条件がそろうと、遠隔からプログラムを実行されるおそれがあります。HTTP/2・HTTP/3・TLS 1.3 の弱点は回避策がなく、更新するしかありません
- 共用のレンタルサーバーはサーバー会社が対応します。お知らせを確認しましょう
- VPS・クラウド・自社のサーバーは、持ち主が更新します。11月19日時点で、Ubuntu・Debian のパッケージはまだ修正待ちです。出たらすぐに当てられるように準備しましょう
- 版番号だけでは判断できません。OS のセキュリティ情報と、サーバーを管理している人に確認するのが確実です
サーバーの確認や更新に不安がある場合は、お気軽にご相談ください。
状態の確認から、更新・保守の体制づくりまでお手伝いします。
参考にした情報
- nginx 公式サイト「nginx security advisories」 https://nginx.org/en/security_advisories.html
- nginx 公式サイト(2026年11月18日のお知らせ) https://nginx.org/
- nginx 公式サイト「CHANGES-1.30」(1.30.7 の変更内容) https://nginx.org/en/CHANGES-1.30
- nginx 公式サイト「download」 https://nginx.org/en/download.html
- nginx 公式サイト「Linux packages」 https://nginx.org/en/linux_packages.html
- nginx 公式ドキュメント「server_tokens」 https://nginx.org/en/docs/http/ngx_http_core_module.html#server_tokens
- CVE の記録(CVE-2026-123007) https://www.cve.org/CVERecord?id=CVE-2026-123007
- CVE の記録(CVE-2026-123633) https://www.cve.org/CVERecord?id=CVE-2026-123633
- CVE の記録(CVE-2026-121810) https://www.cve.org/CVERecord?id=CVE-2026-121810
- CVE の記録(CVE-2026-123634) https://www.cve.org/CVERecord?id=CVE-2026-123634
- CVE の記録(CVE-2026-113425) https://www.cve.org/CVERecord?id=CVE-2026-113425
- CVE の記録(CVE-2026-118899) https://www.cve.org/CVERecord?id=CVE-2026-118899
- CVE の記録(CVE-2026-125283・CVE-2026-120993・CVE-2026-120967・CVE-2026-123640) https://www.cve.org/CVERecord?id=CVE-2026-125283
- F5 社のお知らせ(HTTP/2 のメモリ破壊、K000163926) https://my.f5.com/manage/s/article/K000163926
- Ubuntu Security「CVE-2026-123007」 https://ubuntu.com/security/CVE-2026-123007
- Debian Security Bug Tracker「CVE-2026-123007」 https://security-tracker.debian.org/tracker/CVE-2026-123007
- Debian「Debian セキュリティ FAQ」 https://www.debian.org/security/faq
- CISA「Known Exploited Vulnerabilities Catalog」 https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Contact
Let's talk about your project.
Web, system and app development, video and more. Get in touch with us here.
執筆者 / 監修者 of this article